jwttoken是什么意思
JWT Token即JSON Web Token,是一种用于身份验证与信息传递的开放标准令牌,常应用于游戏及娱乐活动的用户登录与权限管理,其核心在于通过加密签名确保数据完整性与安全性,在相关活动中,部分平台可能借技术概念进行误导宣传,以虚假预测结果诱导参与行为,存在欺诈风险,用户应理性了解技术本质,避免被不实信息误导,在参与行为中注意保护个人信息安全。
jwttoken是什么意思
JWT token是网络开发领域中一种常见的身份凭证形式,许多开发者和技术使用者在日常工作中都会接触到这一概念,理解它的含义与运作方式,有助于人们更好地认识现代网络应用中的认证机制。
JWT令牌的结构组成与基本含义
JWT的三段式编码方式
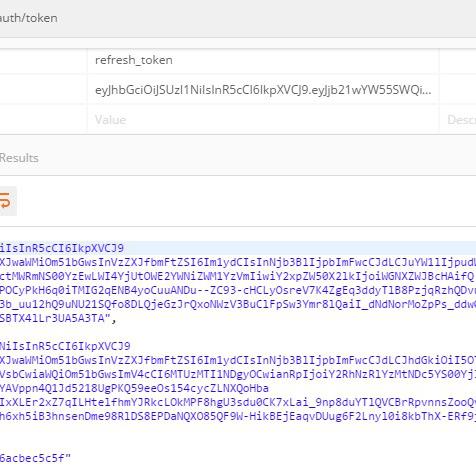
JWT的全称是JSON Web Token,它是一种基于JSON格式的紧凑型令牌,这种令牌通常由三个部分组成,分别是头部、载荷和签名,三段之间用英文句点连接,头部一般记录令牌的类型和所使用的签名算法,载荷部分承载需要传递的声明信息,签名则用于验证令牌在传输过程中是否被篡改,这种结构使得JWT能够在不依赖服务器端存储的情况下,实现信息的自包含传递。
JWT token中的token一词在技术语境下指的是一种数字化凭证,它并不等同于日常所说的硬币或代币,而是一串经过编码的字符串,开发者在接口调用时,往往需要在请求头中携带这一字符串,服务端收到后通过解析和验签来判断请求是否合法,由于JWT本身携带了必要的信息,服务端无需反复查询数据库即可完成身份确认,这在一定程度上提升了系统的响应效率。
令牌承载信息的常见类型
JWT的载荷部分可以存放多种类型的声明,例如用户标识、角色权限、过期时间等,这些声明以键值对的形式组织,便于程序读取和判断,需要注意的是,载荷部分经过Base64编码后可以被任何人解码查看,因此不适合存放密码等高度敏感的数据,开发者在设计令牌内容时,通常只放入必要的身份信息和时效控制字段,以兼顾功能性与安全性。
签名部分的作用在于确保令牌的完整性和来源可信,服务端使用预设的密钥对头部和载荷进行运算,生成一段唯一的签名值,如果令牌在传输途中被修改,哪怕只改动一个字符,验签结果也会不匹配,这种机制让接收方能够判断令牌是否由合法的签发者生成,从而在一定程度上防止伪造和中间人攻击。
JWT在网络认证体系中的应用背景
无状态认证的技术需求
传统的会话认证方式通常需要服务端保存用户的登录状态,每次请求都要查询存储记录,随着互联网应用规模扩大,这种有状态的方式会给服务器带来较大负担,JWT的出现正是为了满足无状态认证的需求,它让服务端在不保存会话的前提下,依然能够识别每一次请求的合法性,这种设计思路在分布式系统和微服务架构中尤为常见。
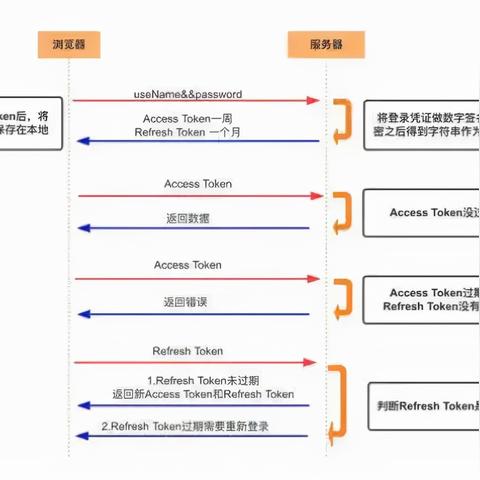
网络应用在面对大量并发访问时,需要一种既轻量又可靠的认证手段,JWT由于体积小、传输快,适合在HTTP请求头中携带,它的自包含特性意味着不同服务节点可以独立验签,无需频繁同步状态数据,这种特点使得JWT在前后端分离的项目以及跨域接口调用场景中得到了广泛采用。
前后端分离架构中的角色
在前后端分离的开发模式下,前端应用与后端服务通过接口进行数据交互,JWT token在这一模式中常被用作用户登录后获取的访问凭证,用户完成身份验证后,后端签发令牌并返回给前端,前端在后续请求中附带该令牌,后端通过解析令牌即可获知用户身份,无需再维护专门的会话表,这种方式简化了认证流程,也降低了服务端的存储压力。
移动应用和单页面应用同样大量依赖JWT进行身份管理,由于这类应用往往需要频繁与服务器通信,使用轻量级的令牌比传统Cookie加会话的方式更为灵活,开发者可以根据业务需要设定令牌的有效期,并在令牌过期后要求用户重新登录,从而在便利性与安全性之间取得平衡。
辨析JWT与相关概念的区别
JWT与普通会话令牌的差异
许多人容易将JWT与一般意义上的会话令牌混为一谈,普通会话令牌通常只是一段随机字符串,本身不携带任何信息,服务端需要通过查询存储来获取对应的用户数据,JWT则不同,它的载荷部分直接包含了声明信息,服务端验签后即可读取,无需额外查询,这种自包含的特性是JWT区别于传统令牌的核心之处。
另一个常见的混淆点在于JWT与加密令牌的关系,JWT本身并不对载荷进行加密,它只是进行了编码,任何人拿到JWT都可以解码查看其中的内容,如果需要保护载荷中的信息不被读取,开发者需要另外采用加密手段,JWT提供的是完整性验证而非机密性保护,这一点在实际使用中需要明确区分。
JWT与OAuth的关系说明
JWT有时会与OAuth这一授权框架一起被提及,但两者属于不同层面的概念,OAuth是一套授权流程规范,规定了如何获取和使用访问令牌,JWT则是一种令牌的格式,它可以被OAuth流程所采用,也可以独立使用,换句话说,OAuth决定的是如何发令牌,JWT决定的是令牌长什么样,理解这一区别有助于避免在技术讨论中产生不必要的混淆。
开发者在选择认证方案时,需要根据具体场景判断是否使用JWT,对于需要跨服务传递身份信息且希望减少服务端存储的场景,JWT是合适的选择,而对于安全要求极高、需要令牌可随时撤销的场景,单纯依赖JWT可能不够,还需要配合其他机制来弥补其固有的局限性。
读者在使用JWT token时应当注意妥善保管签名密钥,一旦密钥泄露,攻击者便可以伪造合法令牌,合理设置令牌的过期时间也十分重要,过长的有效期会增加被滥用的风险,了解这些基本要点,能够帮助技术使用者在实际开发中更加安全地运用这一工具。
文章声明:以上内容(如有图片或视频亦包括在内)除非注明,否则均为网站名称原创文章,转载或复制请以超链接形式并注明出处。http://vlog.yunxng.com/Post/details/20261028331758.shtml
 李星